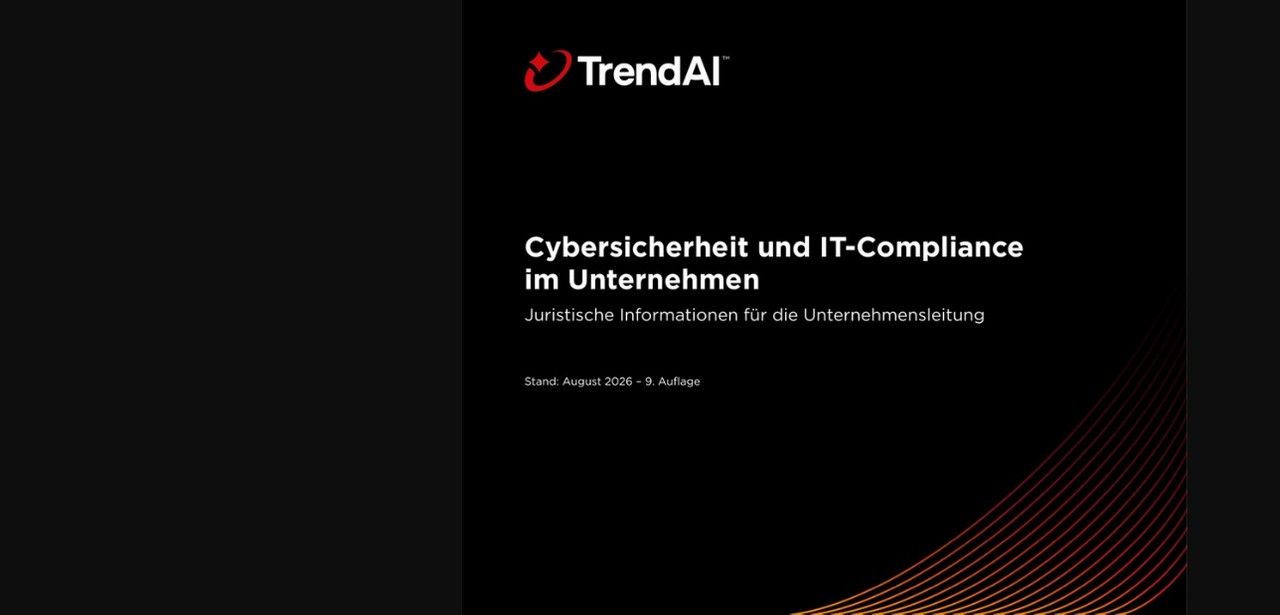
Unter Federführung von TrendAI(TM), dem Enterprise-Security-Zweig von Trend Micro, erscheint in Garching bei München die neunte Edition des juristischen Leitfadens „Cybersicherheit und IT-Compliance“. Die Neuauflage bietet IT-Verantwortlichen und Geschäftsleitungen einen kompakten Überblick zu EU AI Act, NIS2-Umsetzung und EU Cyber Resilience Act. Zusätzlich liefert der Leitfaden praxisnahe Handlungsempfehlungen zu Risikomanagement, Datenqualität, Meldeprozessen sowie zur Gestaltung einer robusten Sicherheitsarchitektur und Compliance-Struktur. Umsetzungsstrategien, Templates, Best Practices, Fallstudien und Quellenüberblick Checklisten.
Inhaltsverzeichnis: Das erwartet Sie in diesem Artikel
Neue TrendAI Ausgabe erläutert EU AI Act und NIS2
TrendAI(TM) hat seinen juristischen Leitfaden umfassend an die aktuelle Rechtslage angepasst und erweitert, um IT-Verantwortlichen und Vorständen eine fundierte Orientierung zu bieten. Die neue Auflage beleuchtet detailliert die EU-KI-Verordnung inklusive Risikoklassen, erläutert die Anforderungen der deutschen NIS2-Umsetzung und beschreibt Vorgaben des EU Cyber Resilience Act. Anschauliche Beispiele erklären Risikomanagementprozesse, Datenqualitätsstandards und Verantwortungszuweisungen. Abgerundet wird das Werk durch praxisorientierte Checklisten zur reibungslosen Einbindung in bestehende Sicherheitsstrategien. Zudem enthält sie Offizielle Quellenverweise.
Risikobasierter Ansatz der EU KI-Verordnung detailliert erläutert und vorgestellt
Ab dem 2. August 2026 greift die EU-KI-Verordnung umfassend für KI-Systeme in Hochrisikobereichen. TrendAI(TM) erläutert das risikobasierte Konzept, das insbesondere Personalführung, Kreditbewertung sowie kritische Anwendungen betrifft. Social Scoring sowie ungerichtetes Auswerten von Gesichtsdaten sind untersagt. Erläutert werden Pflichten zu Datenqualität, Risikomanagement, menschlicher Intervention sowie Verantwortungszuweisung zwischen Anbietern und Nutzern. Sie fordert zudem Transparenzverpflichtungen und Risikomeldungen. Verstöße können mit bis zu 35 Millionen Euro oder sieben Prozent des Jahresumsatzes sanktioniert werden.
NIS2-Umsetzungsgesetz dehnt BSI-Pflichten jetzt auf rund 30000 Unternehmen aus
Ab dem 6. Dezember 2025 ist das NIS2-Umsetzungsgesetz in Kraft getreten, wodurch das BSI-Gesetz nun auf fast 30.000 Unternehmen in den Sektoren Energie, Finanzdienstleistungen, Gesundheit, digitaler Infrastruktur und Industrie angewendet wird. Dabei unterscheidet man zwei Kategorien: Organisationen mit 250 beziehungsweise 50 Mitarbeitern oder einem hohen Jahresumsatz. Ohne Übergangsfristen sind sie verpflichtet, Meldepflichten zu beachten, umfassende Sicherheitsvorkehrungen zu treffen und festgelegte Berichtswege strikt einzuhalten präzise Prozesse etablieren und regelmäßige Audits durchführen.
Herstellerpflichten nach Cyber Resilience Act: Standardkonfiguration, SBOM und CE-Kennzeichnung
Mit Wirkung ab dem 11. Dezember 2027 verpflichtet der EU Cyber Resilience Act Hersteller vernetzter Produkte dazu, einheitliche Cybersicherheitsvorgaben von Hardware-Komponenten bis hin zu integrierter Software umzusetzen. Dazu zählen die Bereitstellung sicherer Standardeinstellungen, die fortlaufende Identifikation und Beseitigung von Schwachstellen über den gesamten Produktlebenszyklus hinweg sowie das Führen einer vollständigen Software-Stückliste (SBOM). Die CE-Kennzeichnung ist erst nach Einhaltung dieser Mindeststandards möglich, wobei Meldezyklen für Vorfälle gemäß NIS2 zwingend vorgegeben werden.
Kostenloser Download: Praxisorientierter IT-Rechtsleitfaden für CISOs und Compliance-Teams jetzt
Der juristische Leitfaden wurde von Dr. Thomas Stögmüller, Fachanwalt für IT-Recht, erstellt und mit zahlreichen Praxisbeispielen angereichert. Er steht kostenfrei als Download zur Verfügung und liefert vorgefertigte Vorlagen, systematische Checklisten sowie direkte Verlinkungen zu offiziellen Regulierungsdokumenten. CISOs und Compliance-Teams erhalten damit ein kompaktes Arbeitsinstrument, um bestehende Sicherheitskonzepte zu prüfen und zu optimieren. Die praxisorientierten Hilfsmittel helfen dabei, erforderliche Maßnahmen über die gesetzlichen Mindeststandards hinaus systematisch zu identifizieren und effektiv umzusetzen.
TrendAI(TM) publiziert einen Leitfaden, der Unternehmen eine klare Struktur in der uneinheitlichen Regulatorik bietet und wesentliche Anforderungen übersichtlich präsentiert. Praktische Handlungstipps zur Integration der Vorgaben in bestehende Sicherheitsarchitekturen reduzieren potenzielle Haftungsrisiken. Verantwortliche IT-Manager und CISOs erhalten nutzwertige Instrumente, um Compliance-Prozesse systematisch zu organisieren und effizient umzusetzen. Außerdem fördert der Leitfaden das proaktive Risikomanagement, indem er Einsichten für die Weiterentwicklung der Cybersicherheitsstrategien im KI-gestützten Umfeld gewährt. Er unterstützt die Dokumentationspflichten.